
 Deutsch
 Englisch
 PHYTEC France
 PHYTEC USA
 PHYTEC India
 PHYTEC China
Gesamtbetrag:
zzgl. Mwst.
Cybersécurité
Un Hardware performant.
Une protection efficace.
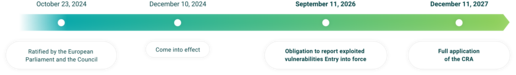
Le Cyber Resilience Act (CRA) impose à tous les fabricants de produits électroniques connectés déployés sur le marché européen de garantir un niveau élevé de cybersécurité dès la conception, de gérer les vulnérabilités de manière continue et d'assurer un suivi de mise à jour de sécurité tout au long du cycle de vie.
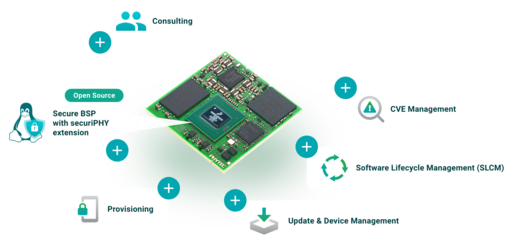
PHYTEC vous accompagne et vous aide à vous conformer aux exigences du CRA de manière efficace : nos produits embarqués conformes au CRA garantissent sécurité informatique tant au niveau hardware que software. Basée sur le phyBSP sous Linux, nous proposons une plateforme securiPHY-Distro, dotée de fonctionnalités de sécurité complètes. Nos experts en sécurité vous guident tout au long de projet jusqu’à la certification CRA.
 Security Management Services

Nos experts vous conseillent
Appréhender la cybersécurité pour les systèmes embarqués : de la conception « secure by design » à l’analyse des risques ou de la mise à niveau des systèmes déjà déployés.

BSP sécurisé – securiPHY-Distro
securiPHY-Distro enrichit le phyBSP avec des fonctionnalités de sécurité complètes et conformes à la norme CRA, basées sur Linux et le projet Yocto, pour une sécurité et une flexibilité optimales des systèmes embarqués.

Update & Device Management
La réglementation sur la cyber-résilience (CRA) exige des mises à jour et des correctifs rapides des systèmes embarqués :
phyHUB, outil de gestion basé sur le cloud, vous garantit un déploiement et un suivi simple, rapide et flexible grâce à l’intégration de RAUC et hawkBit.

Provisionnement des produits
Le provisionnement des produits est la base pour une initialisation sécurisée d’un système en phase de production : programmation logicielle, claquage des fusibles, création des certificats clients garantissent un démarrage fiable de chaque système embarqué .

Gestion des CVE
Gestion efficace des CVE pour systèmes embarqués :
rapports réguliers sur les vulnérabilités, recommandations d'action claires et correctifs adaptés pour une sécurité long terme.

Software Lifecycle Management (SLCM)
Gestion du cycle de vie logiciel pour les systèmes embarqués :
des builds nocturnes automatisés jusqu'aux versions LTS stables pour garantir la pérennité de la maintenance et la sécurité à long terme de vos produits.
Comparatif des différentes options sécurité
Attention ! Cette offre est susceptible d'évoluer, une mise à jour sera en ligne prochainement
 SECURITY PACKAGES | BasicIncluded for Free | DevelopmentConfiguration Support | MaintainedEverything you need for full product maintenance | Full ServiceOne-click Maintenance |
|---|---|---|---|---|
 CVE-Management | CVE Reports including your custom SBOM part | Full CVE Service analysis and resolution | ||
 SLCM (Software Lifecycle Management) | Nighty Builds Fully tested with your device | Device Image ready to deploy | ||
 Product Provisioning | Device Initialization Encryption, Keys & Certificates | Device Initialization Encryption, Keys & Certificates | Pre-initialized phyHUB PHYTEC's Device Management | |
 Update and Device Management |   |  |  | |
 securiPHY-Distro (with automatic SBOM creation) | securiPHY Core BSP Pre-Hardened | securiPHY-Advanced With professional configuration support | securiPHY Maintained Maintained and audited security for the future | Customized securiPHY-Distro Customer-specific BSP - fully hardened |
 Consulting / Support | 1 hour FOR FREE | Cost per hour | Cost per hour | Cost per hour |
 CRA-Compliant Core Product | securiPHY Core BSP CVE Maintained LTS Maintenance | securiPHY Core BSP CVE Maintained LTS Maintenance | securiPHY Core BSP CVE Maintained LTS Maintenance | securiPHY Core BSP CVE Maintained LTS Maintenance |
Questions fréquentes
D'une part Phytec intègre déjà dans son phyBSP les fonctionnalités de sécurité requises telles que la SBOM, le boot secure, le chiffrement, le Secure Update Process et la mise à disposition de nouvelles releases de nos BSP standards.
D'autre part, à cela s’ajoutent des analyses de risques et des rapports CVE cdes produits PHYTEC, qui peuvent être utilisés pour l’intégration dans vos produits finaux. De plus, nous pouvons offrir un service complet et personnalisé : BSP custom, Secure Provisioning, gestion des CVE et du cycle de vie logiciel de vos produits. Choisissez votre niveau d’assistance : de Basic à Full Service
La mise à niveau des fonctionnalités de sécurité des appareils déjà en service est complexe, car elle nécessite de prendre en compte plusieurs aspects, tels que l'état actuel, l'état souhaité, le domaine d'application du produit et le mode de mise à jour. Lors de la mise en œuvre d’un tel projet, la mise à jour du système doit s’opérer en minimisant au mieux l’intervention humaine. La plupart du temps, une modification du partitionnement de la mémoire flash est nécessaire, ce qui, combinée à la mise à jour du bootloader, constitue une étape critique, car il n’existe à ce stade aucune solution de secours. PHYTEC a déjà accompagné avec succès plusieurs projets sur ce thème chez ses clients.
Livre blanc "Sécurité intégrée dès la conception"
La cybersécurité commence par la « sécurité dès la conception » (Security by Design) – et devient de plus en plus une obligation en vertu de la loi sur la cyber-résilience (CRA). Le livre blanc « Secure by Design - Foundational Security for Embedded Systems » montre comment les principes de sécurité, les fonctionnalités des processeurs NXP et les modules système PHYTEC s'articulent entre eux. Téléchargez notre ivre blanc dès maintenant pour approfondir vos connaissances pratiques en matière de sécurité embarquée.